mysurik.ru
ИИ и нейросети
mysurik

Собрал свою читалку новостей с локальным ИИ

С чего всё началось Я подписан на пару десятков RSS-лент, несколько YouTube-каналов и Hacker News. Каждое утро я открывал Inoreader, видел 200+ непрочитанных, вздыхал и закрывал. А потом шёл в Telegram — и читал то же самое, но уже отобранное чьим-то алгоритмом. Меня это бесило. Алгоритмы Google и соцсетей решают, что мне интересно, а я […]
ЧИТАТЬ ПОДРОБНЕЕ →
hb0qyqhb0qyqhb0q
Системное Администрирование
mysurik

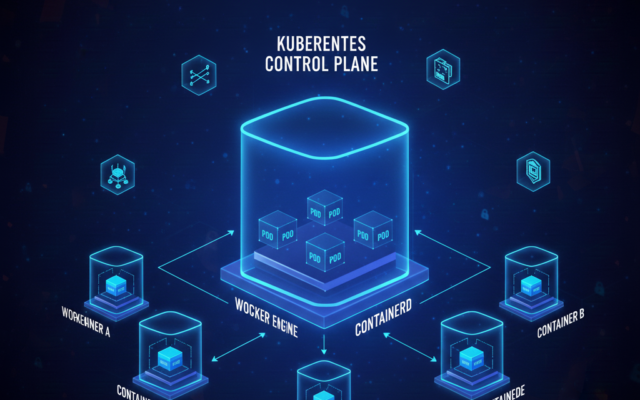
Kubernetes: эффективное управление контейнеризованными приложениями

Введение в Kubernetes и его роль в управлении контейнеризованными приложениями Современные IT-инфраструктуры все чаще используют контейнеры для развертывания приложений. Они обеспечивают высокую скорость запуска, масштабируемость и изоляцию, но требуют эффективного управления. Kubernetes (K8s) — это мощная платформа, разработанная Google и открытая для сообщества, которая решает эти задачи. Она автоматизирует развертывание, масштабирование и управление контейнеризованными приложениями, […]
ЧИТАТЬ ПОДРОБНЕЕ →
5g4snr5g4snr5g4s
Мониторинг и логирование
mysurik

Мониторинг сервера с Prometheus и Grafana

Зачем мне понадобился мониторинг Когда у меня появился собственный сервер, я довольно долго жил без нормального мониторинга. Проверял всё вручную: зашёл по SSH, глянул на top, посмотрел свободное место — и так по кругу. Какое-то время этого хватало, но потом сервер начал подтормаживать, а я понял, что не могу сказать, когда именно это началось и […]
ЧИТАТЬ ПОДРОБНЕЕ →
Komodo — как я заменил Portainer на оркестрацию docker compose
Системное Администрирование
mysurik

Komodo — как я заменил Portainer на оркестрацию docker-compose

Portainer через полгода стал меня бесить. Медленный, конфиги редактировать неудобно, а главное — он не умеет нормально работать с docker-compose стеками. Я нашёл альтернативу — Komodo, и заменил Portainer на него. В этой статье расскажу, как всё прошло и почему не жалею. Что меня не устраивало в Portainer Поначалу Portainer казался удобным: простой интерфейс, видно […]
ЧИТАТЬ ПОДРОБНЕЕ →
v3hf8hv3hf8hv3hf
Системное Администрирование
mysurik

Архитектура Docker: как работают контейнеры

Введение: Почему Docker изменил современную разработку Docker — это платформа, которая изменила подход к разработке и развёртыванию приложений, и в мире DevOps об этом говорят на каждом углу. Но что он собой представляет на самом деле? Как устроен Docker и зачем он нужен? В этой статье я разберу архитектуру Docker по косточкам: из каких компонентов […]
ЧИТАТЬ ПОДРОБНЕЕ →
FastPanel изнутри как на самом деле работает хостинг на nginx и Apache
Системное Администрирование
mysurik

FastPanel изнутри: как на самом деле работает хостинг на nginx и Apache

Первое, что видит человек после установки FastPanel — красивая админка, кнопка «добавить сайт», и вроде всё работает. Но стоит копнуть глубже, и начинается самое интересное. Решил рассказать, как это хозяйство устроено изнутри. Миф: FastPanel — это nginx Формально да. На портах 80 и 443 висит nginx, он отдаёт статику и проксирует динамику. Но если вы […]
ЧИТАТЬ ПОДРОБНЕЕ →
kpzm6ykpzm6ykpzm
Системное Администрирование
mysurik

Конфигурация Cgroups: Ограничение ресурсов CPU, памяти и I/O

Введение: Почему важно ограничивать ресурсы с помощью Cgroups В современных системах Linux Cgroups (Control Groups) играют ключевую роль в управлении ресурсами, позволяя администраторам эффективно распределять CPU, память, дисковый ввод-вывод и другие системные ресурсы между процессами или группами процессов. Эта технология особенно актуальна для серверных сред, контейнеров (например, Docker), виртуализации и задач, требующих изоляции и ограничения […]
ЧИТАТЬ ПОДРОБНЕЕ →
x6b74sx6b74sx6b7
Системное Администрирование
mysurik

Практические примеры использования cgcreate и cgexec для управления контейнерами

Введение: Почему cgcreate и cgexec становятся неотъемлемыми инструментами в системном администрировании Современные среды контейнеризации, такие как Docker или Kubernetes, требуют тщательного управления ресурсами на уровне ядра Linux. Это особенно актуально, когда на одном хосте работает десятки процессов, каждый из которых претендует на процессор, память и дисковый ввод-вывод. Именно здесь на помощь приходят инструменты cgcreate и […]
ЧИТАТЬ ПОДРОБНЕЕ →
Git хуки как я автоматизировал деплой на сервер одной командой
Системное Администрирование
mysurik

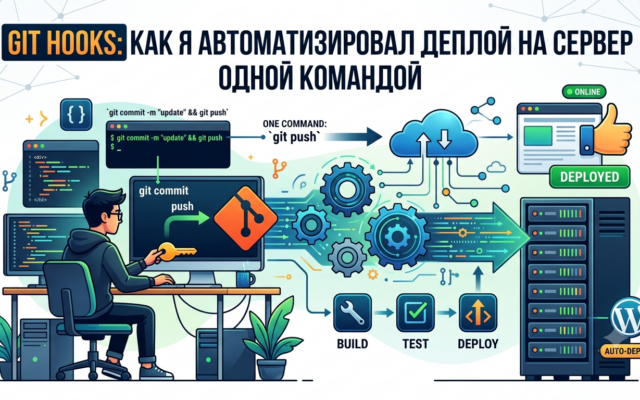
Git хуки: как я автоматизировал деплой на сервер одной командой

Вечная проблема «залить файлы на сервер» Раньше я обновлял сайт так: правил код локально, открывал FileZilla, перетаскивал файлы на сервер. Если забыл какую-то папку — сайт падал с ошибкой. Если заливал не туда — тоже проблема. Потом я открыл для себя Git хуки. И теперь деплой выглядит так: git push production — и код сам […]
ЧИТАТЬ ПОДРОБНЕЕ →
8ow0428ow0428ow0
Системное Администрирование
mysurik

Ограничение ресурсов в Kubernetes: эффективное использование Resource Quotas и LimitRanges

Введение: Почему ограничение ресурсов в Kubernetes так важно Kubernetes — это мощная платформа для управления контейнеризованными приложениями, но без правильного контроля над ресурсами она может стать источником проблем. Ограничение ресурсов позволяет предотвратить перегрузку кластера, обеспечить справедливое распределение вычислительных мощностей между пользователями и приложениями, а также защитить систему от неконтролируемого потребления CPU, памяти или сетевых ресурсов. […]
ЧИТАТЬ ПОДРОБНЕЕ →
Системное Администрирование
Корефан

restic: бэкапы, которые не подводят

Я потерял данные дважды. Первый раз — когда жёсткий диск на старом ноутбуке начал сыпать ошибками, а я думал «потом сделаю бэкап». Диск умирал постепенно — сначала редкие сбои при чтении, потом система начала зависать при загрузке, а в один прекрасный день она просто не включилась. Я потащил ноут в сервис, но восстановление данных стоило […]
ЧИТАТЬ ПОДРОБНЕЕ →
o2igp7o2igp7o2i
Системное Администрирование
mysurik

Интеграция Cgroups в Docker и Kubernetes: управление ресурсами контейнеров

Введение: Почему Cgroups важны для Docker и Kubernetes Cgroups (Control Groups) — это ключевой механизм управления ресурсами в Linux, который позволяет ограничивать, учитывать и изолировать использование процессов CPU, памяти, дискового ввода-вывода и других системных ресурсов. В современных контейнерных платформах, таких как Docker и Kubernetes, Cgroups играют критическую роль в обеспечении стабильности, предотвращении «голодания» ресурсов и […]
ЧИТАТЬ ПОДРОБНЕЕ →
Forgejo — поднял свой Git сервер вместо GitHub и не пожалел
Системное Администрирование
mysurik

Forgejo — поднял свой Git сервер вместо GitHub и не пожалел

Приватные репозитории на GitHub стали платными, и меня это бесило. Плюс новости про Copilot и лицензии вообще добили. Я решил поднять свой Git-сервер и остановился на Forgejo. Сейчас расскажу, как это было, что получилось и почему я не жалею о переезде. Почему я ушёл с GitHub Проблема была не только в деньгах. Меня беспокоили новости […]
ЧИТАТЬ ПОДРОБНЕЕ →
oqsvzfoqsvzfoqsv
Системное Администрирование
mysurik

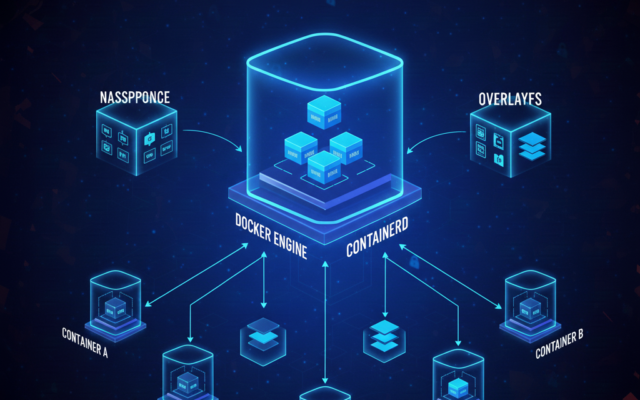
Как Docker и containerd используют namespaces для создания контейнеров

Введение: Роль namespaces в создании контейнеров Контейнеры, такие как Docker-контейнеры или те, которые управляются containerd, обеспечивают изоляцию процессов и ресурсов. Одним из ключевых механизмов этой изоляции являются namespaces. Они позволяют разделять системные ресурсы между процессами, создавая виртуальную среду, в которой работает контейнер. В этой статье мы подробно рассмотрим, как Docker и containerd используют namespaces для […]
ЧИТАТЬ ПОДРОБНЕЕ →
Системное Администрирование
mysurik

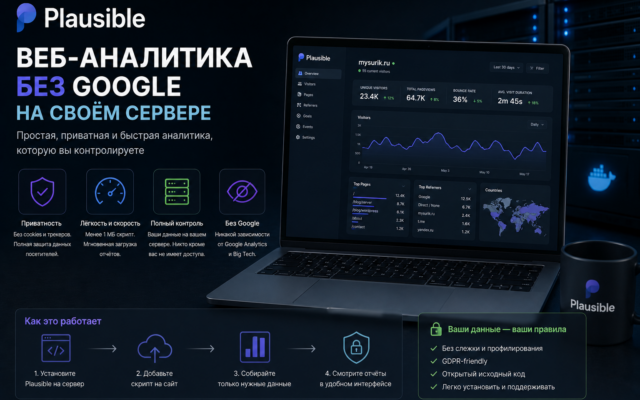
Plausible: веб-аналитика без Google на своём сервере

Plausible: веб-аналитика без Google на своём сервере Долгое время я сидел на Google Analytics. Бесплатно, мощно, всё под рукой. Но чем дальше, тем больше меня бесило: скрипты жрут трафик, GDPR-баннеры, данные утекают в корпорацию. А потом Google Analytics вообще заблокировали в России — и я решил, что хватит. Так я наткнулся на Plausible. Что это […]
ЧИТАТЬ ПОДРОБНЕЕ →
4rbgev4rbgev4rbg
Мониторинг и логирование
mysurik

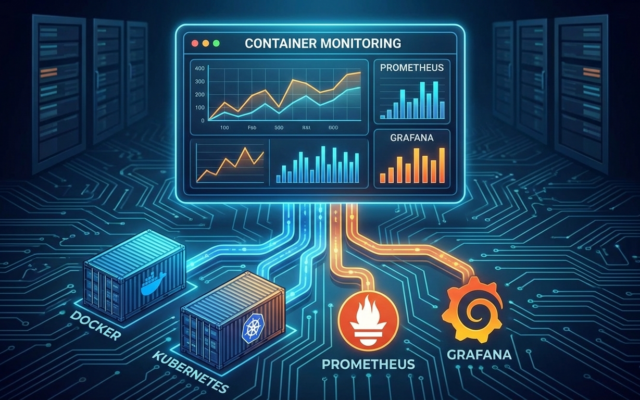
Prometheus и Grafana для мониторинга контейнерных систем

Введение в мониторинг контейнерных систем Современные IT-инфраструктуры все чаще используют контейнеры для развертывания приложений. Контейнеры обеспечивают высокую скорость развертывания, масштабируемость и изоляцию, но требуют эффективного мониторинга для поддержания стабильности и производительности. Prometheus и Grafana — это два инструмента, которые становятся стандартом де-факто для мониторинга контейнерных систем, предоставляя мощные возможности сбора, хранения и визуализации метрик. В […]
ЧИТАТЬ ПОДРОБНЕЕ →
Мониторинг и логирование
mysurik

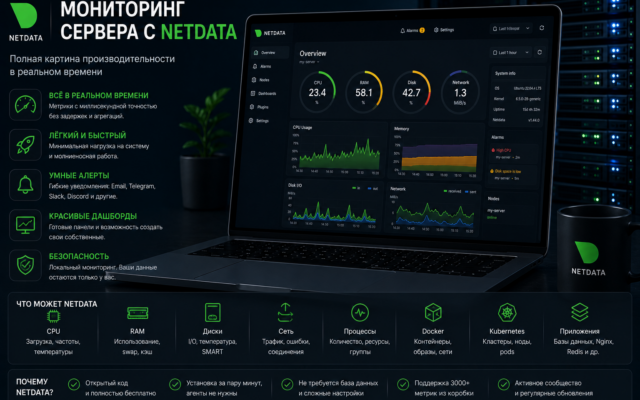
Мониторинг сервера с Netdata

Долгое время я жил без мониторинга. Ну, в смысле, если сервер работает — зачем за ним следить? Я захожу раз в день, гляну htop, убеждаюсь что load average в норме и свободная память есть — и живу спокойно. Пока однажды не случилось то, что случается со всеми: диск забился под завязку, а я заметил только […]
ЧИТАТЬ ПОДРОБНЕЕ →
450mqt450mqt450m
Системное Администрирование
mysurik

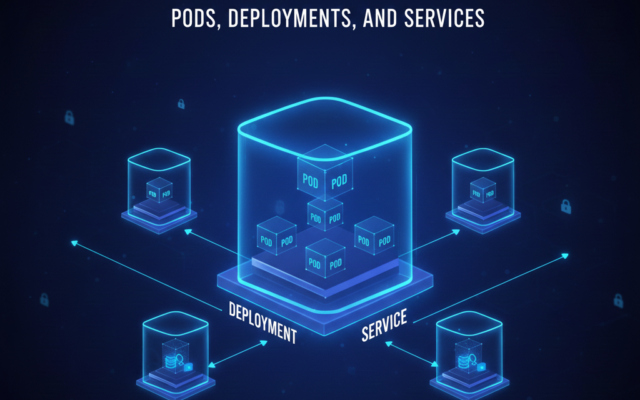
Основные концепции Kubernetes: Pods, Deployments, Services

Введение в основные концепции Kubernetes Kubernetes (K8s) — это мощная платформа для управления контейнеризованными приложениями, которая автоматизирует развертывание, масштабирование и управление микросервисами. Она предоставляет набор инструментов для обеспечения стабильной работы приложений, их самоисцеления и эффективного использования ресурсов. В этой статье мы рассмотрим три ключевых концепции Kubernetes: Pods, Deployments и Services. Эти компоненты являются основой для […]
ЧИТАТЬ ПОДРОБНЕЕ →
Системное Администрирование
mysurik

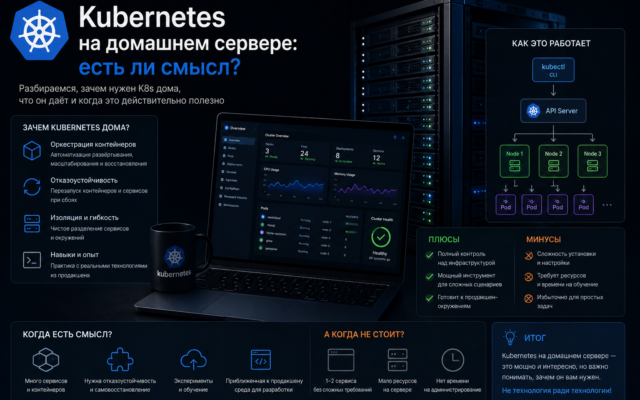
Kubernetes на домашнем сервере: есть ли смысл

Признаюсь честно: я поддался хайпу. Год назад сидел я, смотрел на свой Proxmox с десятком LXC-контейнеров и думал — всё несерьёзно. Настоящие админы используют Kubernetes. У меня же — просто Docker на одной VM, пара компоузов, и всё это какое-то… игрушечное. Ну и понеслось. Я развернул K3s на трёх VPS в DigitalOcean. Потом ещё один […]
ЧИТАТЬ ПОДРОБНЕЕ →
Image utq1b2utq1b2utq1
Системное Администрирование
mysurik

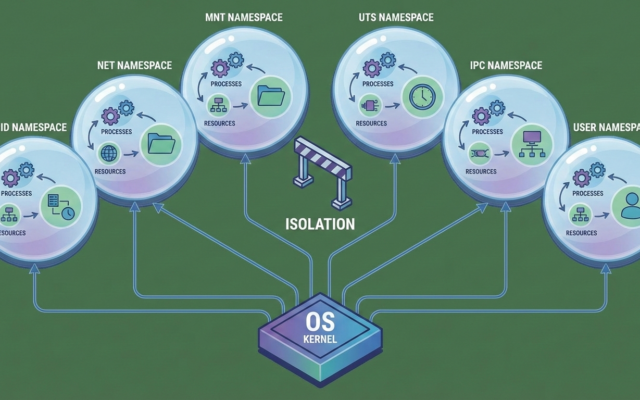
Механизмы изоляции процессов: Namespaces в операционных системах

Введение: Почему изоляция процессов — ключевой элемент современных ОС Изоляция процессов — один из фундаментальных принципов, на которых строятся современные операционные системы. Она обеспечивает безопасность, стабильность и эффективное использование ресурсов, предотвращая конфликты между приложениями. В ядрах Linux, Windows и других ОС этот принцип реализуется через механизмы namespaces, которые позволяют создавать изолированные пространства имен для различных […]
ЧИТАТЬ ПОДРОБНЕЕ →
Как я обновлялся до WordPress 7.0 Armstrong и что из этого вышло
WordPress
mysurik

Как я обновлялся до WordPress 7.0 Armstrong и что из этого вышло

 Сижу я как-то вечером Проверяю почту, и вижу — вышла семёрка. WordPress 7.0 «Armstrong». Я обычно не прыгаю на мажорные релизы в первый же день, помню ещё ту боль с Gutenberg в 5.0, когда половина плагинов отвалилась. Но тут обещали AI прямо в ядре. Это же мой хлеб — я ж целый ComfyUI на […]
ЧИТАТЬ ПОДРОБНЕЕ →
Cloudflare и домен интеграция
Системное Администрирование
mysurik

Как я подключал домен к Cloudflare и пожалел, что не сделал этого раньше

Мой сайт лежал, а я не знал Однажды я зашёл на свой сайт и увидел ошибку «502 Bad Gateway». Сервер работал, nginx работал, Apache работал. В чём дело? Оказалось, мой DNS-провайдер (обычный регистратор доменов) отдавал старый IP. Я сменил хостинг неделю назад, а DNS не обновился из-за TTL. TTL по умолчанию стоял 24 часа. Целые […]
ЧИТАТЬ ПОДРОБНЕЕ →
p6rd22p6rd22p6rd
Системное Администрирование
mysurik

Docker и Linux-механизмы: как работают Namespace, Cgroups и OverlayFS

Введение в взаимодействие Docker с ключевыми Linux-механизмами Docker — это мощный инструмент для контейнеризации, который строит свою работу на фундаменте Linux-ядра. Три основных механизма — namespaces, cgroups и union filesystem (OverlayFS) — обеспечивают изоляцию, ресурсное управление и слоистую файловую систему соответственно. Понимание их взаимодействия позволяет глубже разобраться в архитектуре Docker и оптимизировать его использование. В […]
ЧИТАТЬ ПОДРОБНЕЕ →
Image 93ck5c93ck5c93ck
Системное Администрирование
mysurik

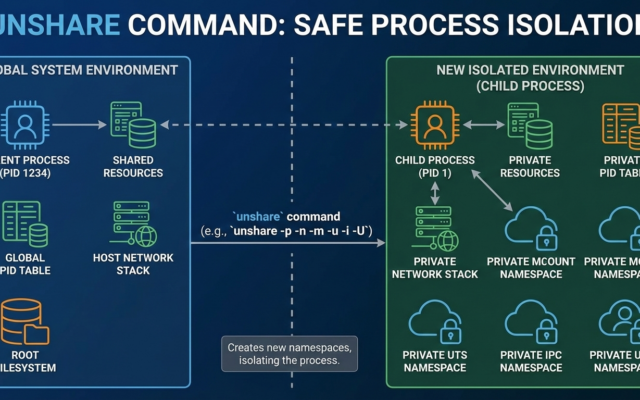
unshare: как использовать инструмент для безопасной изоляции процессов

Введение: зачем нужна изоляция процессов в Linux Изоляция процессов — ключевой элемент безопасности и стабильности операционных систем. В Linux она реализуется через механизмы ядра, такие как cgroups, namespaces и unshare. Последний позволяет ручно разделять ресурсы и атрибуты процесса без запуска отдельного виртуального окружения или контейнера. Это мощный инструмент для разработчиков, администраторов и исследователей, но его […]
ЧИТАТЬ ПОДРОБНЕЕ →