mysurik.ru
Безопасность и Сеть
mysurik

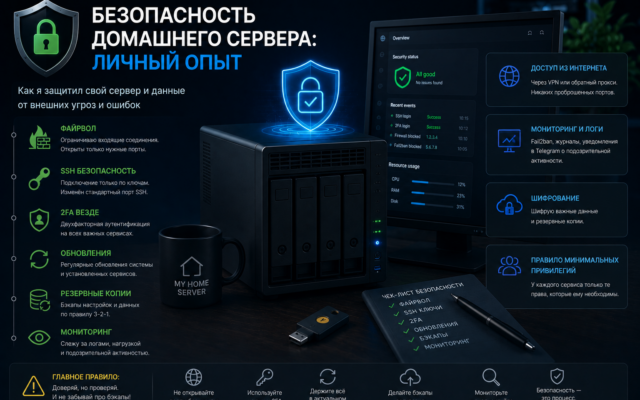
Безопасность домашнего сервера: личный опыт

У меня был момент прозрения. Сижу я ночью, проверяю почту — а там письмо от Hetzner. «Ваш сервер скомпрометирован». Я сначала подумал — да ну, бред. Зашёл по SSH, а там… майнер. Кто-то запустил Monero на моём VPS, и он жрал CPU на 100% уже сутки. Я даже не заметил. Вот тогда я сел и […]
ЧИТАТЬ ПОДРОБНЕЕ →
Fail2ban защита сервера от атак
Безопасность и Сеть
mysurik

Как я защитил сервер Fail2ban и перестал просыпаться по ночам

Первый звоночек Как-то ночью я полез в логи сервера — и охренел. 1500 неудачных попыток входа по SSH за последние сутки. Кто-то из Китая долбился по дефолтному порту, перебирал root и admin. Спал я потом плохо — казалось, что вот-вот кто-то подберёт пароль. Я тогда только начинал администрировать свой первый VPS. Думал, что сложный пароль […]
ЧИТАТЬ ПОДРОБНЕЕ →
SSH туннелирование через NAT
Безопасность и Сеть
mysurik

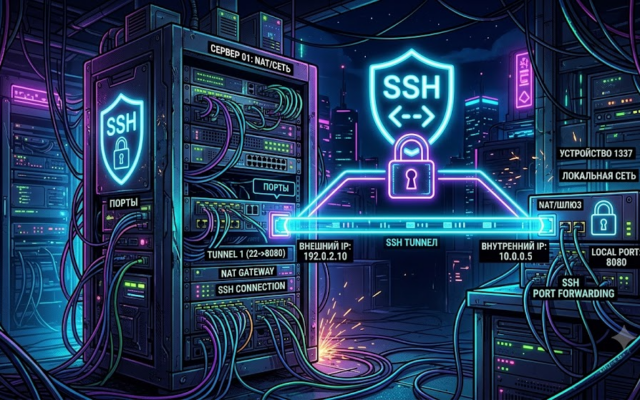
SSH туннели: как я пробрасывал порты через NAT и не сходил с ума

Зачем мне понадобился SSH туннель У меня есть сервер дома за NAT провайдера. К нему нет прямого доступа из интернета — только через внутреннюю сеть. А мне иногда нужно зайти на домашний сервер с работы. Пробросить порты на роутере нельзя — провайдер выдаёт серый IP. Решение: SSH туннель через промежуточный VPS. Честно говоря, я не […]
ЧИТАТЬ ПОДРОБНЕЕ →
p7f0
Безопасность и Сеть
mysurik

Повышение Безопасности SSH-соединений: Практические Меры и Рекомендации

1. Отключение прямого входа для root Прямой вход под root — это серьёзная угроза. Если пароль root угадают, злоумышленник получит полный контроль над системой. Я сразу отказался от входа под root и создал отдельного пользователя с обычными привилегиями. Административные задачи выполняю через sudo. Для отключения входа root в файле конфигурации SSH я выполнил: sudo sed […]
ЧИТАТЬ ПОДРОБНЕЕ →